Guide de Sécurité KNX: 2. Configuration
À partir de la version 5.7 de ETS, il est permis l'utilisation de la sécurité KNX et toutes ses fonctionnalités pour travailler avec des dispositifs sûrs. Il y a deux types de sécurité, la sécurité KNX, c'est à dire, sur le bus KNX et la sécurité KNX IP qui correspond au support IP.
Dans cette section, il s'expose un guide pour la configuration de la sécurité KNX sur les projets ETS.
2.1. Sécurité sur le bus KNX
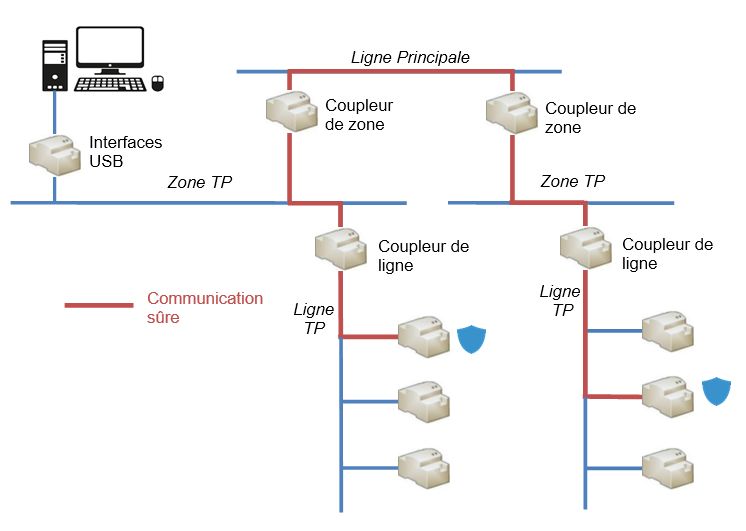
Sa mise en oeuvre assure la communication entre dispositifs sur le support TP, lesquels transmettront des télégrammes chiffrés à d'autres dispositifs qui disposent aussi de la sécurité KNX.
2.1.1. Mise en marche sûre
Lorsqu'un dispositif à un démarrage sécurisé, la communication entre le ETS et le dispositif s'effectue en mode sécurisé.
Un dispositif devra avoir un démarrage sécurisé configuré chaque fois qu'il y a sécurité pendant le fonctionnement, c'est à dire, qu'un de ses objets est associé à une adresse de groupe sécurisée (voir section 2.1.2).
Note
Prenez en compte que la présence d'un dispositif sécurisé dans un projet ETS suppose la protection du propre projet avec un mot de passe.
La configuration de la sécurité au démarrage s'établit depuis l'onglet "Configuration", dans la fenêtre de "Propriété" du dispositif.
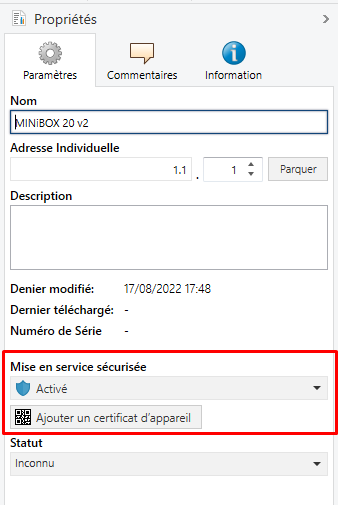
- Mise en marche sûr [Activé / Désactivé] : permet de choisir si ETS doit se communiquer avec le dispositif en mode sûr ou non, c'est à dire, qu'il permet d'habiliter ou déshabiliter la sécurité KNX sur le dispositif.
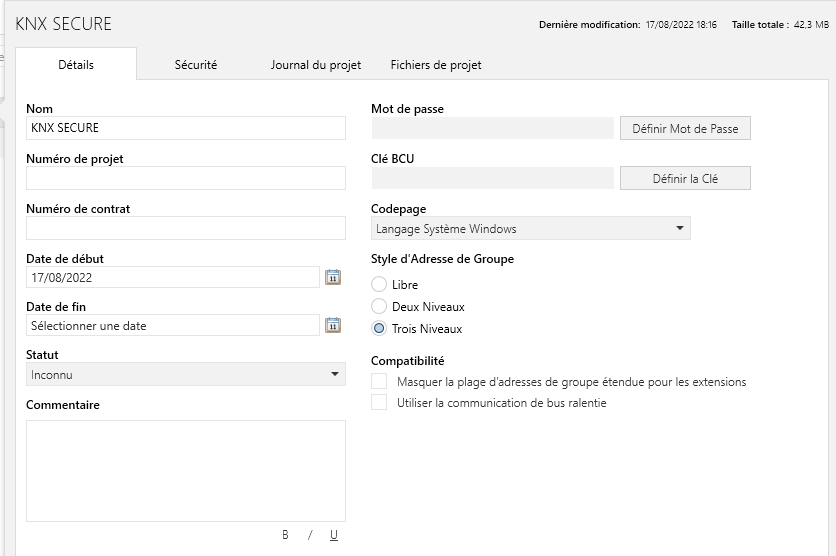
Si ce choisie l'option "Activée", il sera nécessaire d'établir un mot de passe pour le projet, sans celle-ci il n'est pas permis de télécharger avec sécurité.
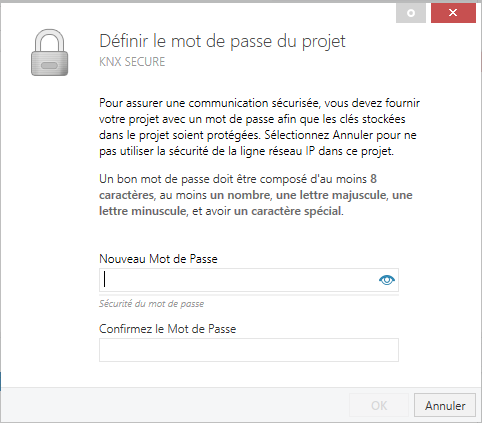
Un mode additionnel d'établir un mot de passe sur un projet est à travers de la fenêtre principale ("Vision générale") de ETS À sélectionner le projet, il se montrera une section sur la partie de droite ou, dans "détails", il sera possible d'introduire le mot de passe désiré.
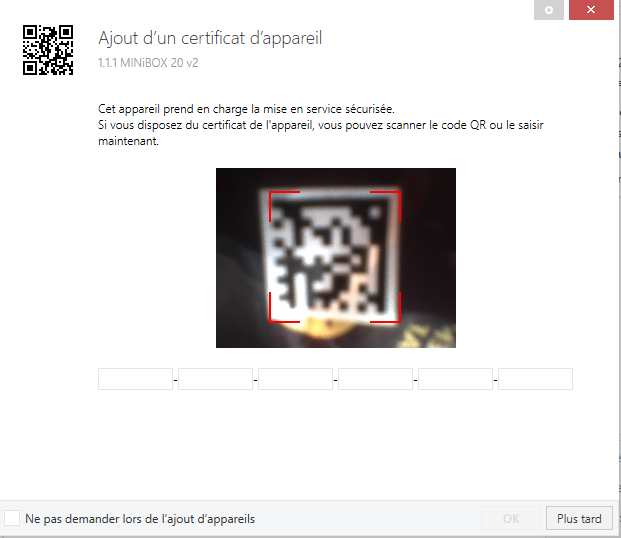
- Ajouter le Certificat du dispositif : Si la mise en marche sûr est "activée", ETS en plus du mot de passe, demandera un certificat unique pour le dispositif
Le certificat à ajouter [xxxxxx-xxxxxx-xxxxxx-xxxxxx-xxxxxx-xxxxxx] compte de 36 caractères alphanumériques généré à partir du numéro de série et la clé de fabrique ou FDSK (Factory Default Setup Key) du dispositif. Il est inclu avec le dispositif et contient le code QR correspond pour pouvoir le scanner facilement.
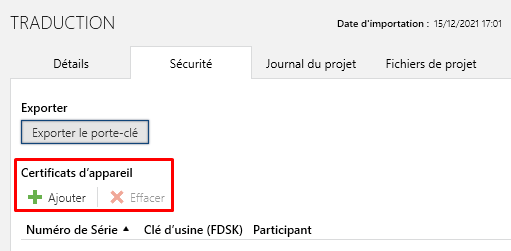
Le certificat du dispositif pourra être aussi ajouté depuis l'onglet principal de ETS ("vision générale"), en accédant à la section "Sécurité" du nouvel onglet qui se visualise sur la partie de droite à sélectionner le projet.
Pendant le premier démarrage sécurisé, ETS change le FDSK du dispositif par une nouvelle clé, la clé de l'outil (Tool Key) qui se génère individuellement pour chaque dispositif que démarre de manière sécurisée.
Si le projet se perd, toutes les clés de l'outil se perdront avec lui. Ce qui fera que les dispositifs ne pourront pas se reprogrammer. Pour pouvoir les récupérer, il faut rétablir la clé de fabrique (FDSK).
La FDSK peut être restituée de deux façons différentes : avec une déprogrammation, à condition qu'elle soit effectuée à partir du projet dans lequel la mise en service a été effectuée, ou après une réinitialisation manuelle des valeurs d'usine (voir section 3).
2.1.2. Communication du groupe sécurisé
Chaque objet d'un dispositif pourra transmettre son information de façon cryptée, en établissant ainsi une sécurité dans la communication ou fonctionnement.
Pour qu'un objet dispose de la sécurité KNX, celle-ci devra être configurée depuis la propre adresse de groupe, c'est à dire, l'adresse à laquelle l'objet sera associé.
Paramétrage ETSLa configuration de la sécurité dans la communication s'établit depuis le sous onglet "Configuration", dans la fenêtre de "Propriété" de l'adresse de groupe.
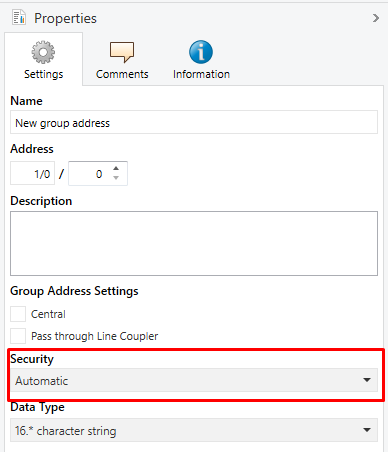
- Sécurité [Automatique / Allumé / Désactivé] : Si se sélectionne l'option "Automatique", ETS sera celui qui décide si s'active ou non la sécurité selon si les deux objets liés peuvent se communiquer de façon sécurisée.
Notes
- Tous les objets associés à une adresse de groupe sécurisée seront des objets sécurisés
- Un même dispositif peut avoir des adresses de groupe sécurisées et non sécurisées.
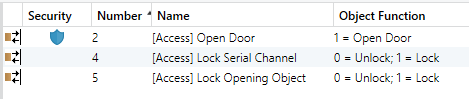
Les objets sécurisés peuvent s'identifier avec un "bouclier bleu".